01Le déclic
La gouvernance des données en PME : ce n'est pas un projet de grande banque
« Gouvernance des données », ça sonne comme un comité, un budget à sept chiffres et un vocabulaire imbuvable. En vrai, c'est beaucoup plus simple : prendre soin de ce que tu as déjà.
Tu sais où sont tes outils, qui a les clés du local, qui peut signer un chèque. La gouvernance des données, c'est la même logique appliquée aux informations que ton entreprise accumule : factures, courriels, dossiers clients, listes d'employés, contrats. Pas besoin d'être une grande entreprise, ni d'un poste à temps plein, ni d'un logiciel à 10 000 $ par année. Il faut juste commencer, avec ce que tu as, aujourd'hui.
02Le vrai enjeu
Pourquoi la gouvernance des données compte, même à trois
Le réflexe naturel : « on est trop petits pour que ça nous arrive ». Les chiffres racontent l'inverse. Trois risques concrets guettent une PME.
La fuite accidentelle. Un fichier client envoyé au mauvais destinataire, un accès jamais révoqué après un départ, une clé USB oubliée.
La perte pure et simple. Un ordinateur volé, un disque défaillant, une sauvegarde qui n'a jamais vraiment fonctionné.
La non-conformité. Au Québec, la Loi 25 s'applique à toute entreprise qui recueille des renseignements personnels. Aucun seuil, aucune exemption de taille.
Et les petites équipes sont visées autant que les grandes. Selon un rapport de LayerX publié en 2025, l'IA générative est devenue le premier canal par lequel des données d'entreprise sortent sans autorisation : 32 % de ces sorties passent par là. Et 40 % des fichiers téléversés dans ces outils contiennent des renseignements personnels ou des données de paiement. Ce n'est pas un problème de « grande entreprise », c'est un problème d'habitudes de travail.
03Geste 1
Geste 1 : savoir ce que tu as comme données
Impossible de protéger ce que tu ne sais pas que tu possèdes. Le premier geste, c'est un inventaire simple, une cartographie de tes données. Un tableau, même dans un simple fichier Excel ou Google Sheets, avec pour chaque type de donnée :
- Où elle se trouve : courriel, CRM, dossier partagé, disque d'un ordinateur, papier
- Qui la crée ou la reçoit
- Pourquoi tu la gardes
Fais-le une fois par grande catégorie, clients, employés, fournisseurs, finances, plutôt que fichier par fichier. L'objectif est une vue d'ensemble, pas la perfection.
✦ Ton geste de 2 minutes
Ouvre un fichier vide et écris tes quatre grandes catégories : clients, employés, fournisseurs, finances. Ton inventaire vient de commencer.
04Geste 2
Geste 2 : classer tes données en trois cases
Une fois que tu sais ce que tu as, range chaque donnée dans une des trois catégories.
Publiques. Ce que tu partagerais sans souci sur ton site : brochures, prix, description de services.
Internes. Utile à l'équipe, pas destiné à sortir : procédures, notes de réunion, chiffre d'affaires interne.
Sensibles. Renseignements personnels de clients ou d'employés, données financières, contrats, dossiers RH. Tout ce qui causerait un vrai préjudice en cas de fuite.
Ce classement en trois cases suffit pour la grande majorité des PME. Pas besoin d'un système à quinze niveaux : l'objectif est de voir en un coup d'œil ce qui exige plus de prudence.
05Geste 3
Geste 3 : qui a accès à quoi
Le principe du moindre privilège tient en une phrase : chaque personne accède seulement à ce dont elle a besoin pour son travail, ni plus, ni moins. Deux moments où ça se joue vraiment.
L'arrivée. Donne accès au strict nécessaire dès le départ, pas « tout, au cas où ».
Le départ. Révoque tous les accès, courriel, dossiers partagés, logiciels, VPN, le jour même, pas « la semaine prochaine ».
✦ Ton geste de 2 minutes
Pense à la dernière personne qui a quitté l'équipe. Vérifie aujourd'hui que son accès à la messagerie est bien fermé.
06Geste 4
Geste 4 : conserver, puis détruire tes données
Le réflexe « on garde tout, au cas où » est confortable, mais c'est lui qui transforme une petite fuite en gros dégât : plus tu gardes de données inutiles, plus tu as de choses à perdre. La Loi 25 demande d'ailleurs de ne conserver les renseignements personnels que le temps utile à leur usage, puis de les détruire ou de les anonymiser.
Fixe une durée de conservation par catégorie (par exemple, dossiers clients actifs plus deux ans après la fin de la relation, CV de candidats non retenus détruits après un an) et bloque une date récurrente dans ton calendrier pour faire le ménage.
07Geste 5
Geste 5 : protéger l'essentiel
Trois réflexes couvrent l'essentiel du risque, sans budget de grande entreprise :
- Des sauvegardes qui fonctionnent vraiment, testées, pas seulement activées
- Des mots de passe uniques et un gestionnaire de mots de passe, plutôt que le même mot recyclé partout
- Une équipe sensibilisée : le meilleur pare-feu du monde ne protège pas d'un clic sur un lien piégé
08Avant l'IA
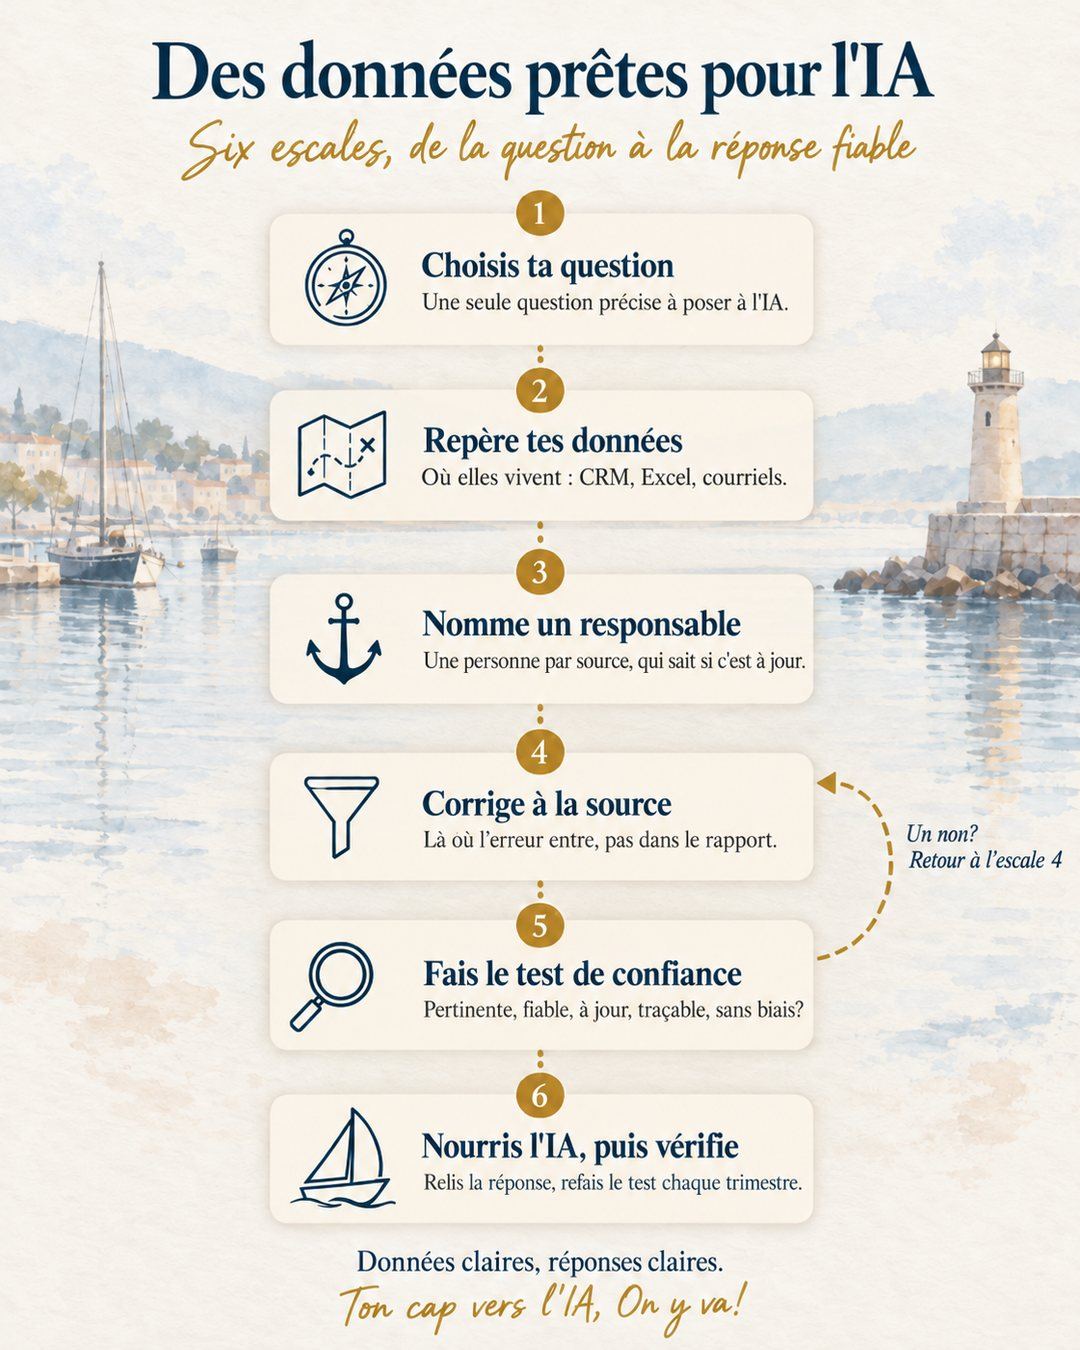
Des données fiables, sinon l'IA se trompe
Protéger tes données, c'est la moitié du travail. L'autre moitié, c'est de pouvoir leur faire confiance. Parce que l'IA ne corrige pas tes données : elle s'en sert telles quelles, et te répond avec beaucoup d'assurance. Une liste clients en double, un prix périmé, une colonne mal remplie, et l'analyse part de travers sans que rien ne le signale.
Gartner le dit simplement : si les données ont des problèmes, elles ne sont pas prêtes pour l'IA. La firme prévoit même que, d'ici la fin de 2026, les organisations abandonneront 60 % des projets d'IA qui ne reposent pas sur des données prêtes. Bonne nouvelle : à l'échelle d'une PME, trois réflexes changent déjà beaucoup de choses.
Corrige à la saisie, pas dans le rapport
La plupart des erreurs entrent au moment où quelqu'un tape l'information : une adresse incomplète, un nom écrit de deux façons, un montant dans la mauvaise colonne. Corriger le rapport final, c'est recommencer chaque mois. Corriger l'endroit où l'erreur entre, c'est la régler pour de bon : un menu déroulant au lieu d'un champ libre, un modèle de fichier commun, une consigne claire à la personne qui saisit.
Une seule source de vérité par information
Trois versions de la liste clients, c'est trois réponses différentes de l'IA. Pour chaque information importante, décide quel fichier ou quel logiciel fait foi, et dis-le à l'équipe. Les autres copies s'effacent ou s'archivent.
Un nom par donnée
Reprends ton inventaire du Geste 1 et ajoute une colonne : qui en est responsable. Pas pour tout faire seul, juste pour savoir si c'est à jour, et pour qu'on sache à qui poser la question. Les grandes entreprises parlent d'intendant de données. Chez toi, c'est simplement la personne qui connaît le dossier.
Le test de confiance avant de nourrir l'IA
Avant de confier un fichier à l'IA pour une analyse qui compte, cinq questions rapides :
- Pertinente : cette donnée répond-elle vraiment à ma question?
- Fiable : est-ce que je fais confiance à la façon dont elle a été saisie?
- À jour : de quand date-t-elle?
- Traçable : est-ce que je sais d'où elle vient?
- Sans biais : risque-t-elle de désavantager un groupe de clients ou d'employés?
Un seul « non », et tu reviens à la source avant de lancer l'analyse.
✦ Ton geste de 2 minutes
Choisis le fichier que tu donnes le plus souvent à l'IA, et écris en haut le nom de la personne qui en est responsable.
09Le vrai lien
Gouvernance des données et IA : et l'IA dans tout ça
C'est ici que tout ce qui précède prend son sens. Une bonne gouvernance des données n'est pas un exercice théorique : c'est la condition pour utiliser l'IA sans se mettre en danger.
Le réflexe à adopter avant de nourrir un outil d'IA générative, ChatGPT, Copilot ou autre : sache ce qui peut sortir. Quand tu colles un texte dans un outil grand public, l'information quitte ton réseau et peut être stockée, voire réutilisée pour entraîner de futurs modèles selon la version. Au Canada, l'Indice IA 2026 de Léger rapporte que 46 % des travailleurs utilisent des outils d'IA non approuvés par leur organisation. On appelle ça le « shadow AI », et ça se passe sans doute déjà chez toi, que tu aies une règle ou non.
La méthode des crochets : avant de coller un texte dans un outil d'IA, remplace les noms, numéros de dossier, adresses ou montants par des crochets génériques, comme [Client A], [numéro de dossier] ou [montant]. L'IA reformule, résume ou structure sans jamais voir la vraie information. La méthode complète tient dans mon guide dédié.
Voir le guide vie privée10Le cadre légal
La Loi 25 : le minimum vital pour ta PME
La Loi 25 s'applique à toute entreprise qui recueille, détient, utilise ou communique des renseignements personnels au Québec, sans exception de taille, travailleurs autonomes compris. Quatre obligations touchent concrètement une PME :
- Désigner un responsable de la protection des renseignements personnels. Par défaut, la personne ayant la plus haute autorité, mais le rôle peut être délégué par écrit. Son titre et ses coordonnées doivent être publiés sur le site de l'entreprise.
- Tenir un registre des incidents de confidentialité. Obligatoire pour tout incident, signalé ou non, et conservé cinq ans.
- Obtenir un consentement valide et publier une politique de confidentialité claire, qui indique les renseignements recueillis, leurs fins et les droits d'accès et de rectification des personnes.
- Aviser en cas d'incident à risque sérieux. Si une fuite présente un risque réel pour les personnes, il faut aviser rapidement la Commission d'accès à l'information et les personnes touchées.
11Ton premier pas
Par où commencer cette semaine avec ta gouvernance des données
Trois pas, réalisables sans budget ni logiciel spécial :
- Cette semaine : fais l'inventaire du Geste 1, même approximatif, pour une seule catégorie de données, les clients par exemple.
- Ce mois-ci : vérifie qui a accès à quoi et révoque les accès des personnes qui ont quitté l'entreprise sans qu'on y repense.
- Ce trimestre : rédige une règle simple d'une page sur l'usage de l'IA générative dans ton équipe, ce qu'on peut y mettre et ce qu'on n'y met jamais, et désigne officiellement ton responsable Loi 25.
12La traçabilité
Les sources de ce guide
Les chiffres et les constats de ce guide s'appuient sur ces sources, consultées le 26 octobre 2026 :
- LayerX Security, Enterprise AI and SaaS Data Security Report 2025 : l'IA générative comme premier canal de sortie non autorisée des données d'entreprise.
- Léger, Indice IA 2026, sondage pancanadien mené du 22 mai au 21 juin 2026, tel que rapporté par Minutetech.
- Gartner, Lack of AI-Ready Data Puts AI Projects at Risk, 26 février 2025.
- Gartner, A Practical Guide to Data Governance for AI-Ready Data, 16 juillet 2025 : l'approche fédérée et adaptative plutôt que centralisée.
13Tes questions
Questions fréquentes
C'est quoi la gouvernance des données?
C'est prendre soin des informations que ton entreprise accumule : factures, courriels, dossiers clients, listes d'employés, contrats. Pas besoin d'une grande entreprise, d'un poste à temps plein ni d'un logiciel coûteux : il faut juste commencer, avec ce que tu as.
La Loi 25 s'applique-t-elle aux petites entreprises?
Oui : la Loi 25 ne fait aucune exception de taille. Le guide en résume le minimum vital, sans bureaucratie.
Pourquoi la qualité des données compte-t-elle pour l'IA?
Parce que l'IA ne corrige pas tes données : elle s'en sert telles quelles. Des doublons, des formats différents ou des informations périmées donnent des réponses fausses, livrées avec assurance. Corriger à la saisie et garder une seule source de vérité règlent l'essentiel.
Quels sont les cinq gestes pour protéger ses données?
Savoir ce que tu as, classer tes données en trois cases, décider qui a accès à quoi, conserver puis détruire, et protéger l'essentiel. Ils couvrent l'essentiel sans budget géant.
14Ta petite fiche
À retenir
- La gouvernance des données, c'est prendre soin de ce que tu as déjà, pas un projet de grande entreprise.
- Les PME sont une cible autant que les grandes, et la Loi 25 s'applique sans exception de taille.
- L'IA est déjà utilisée dans ton équipe : mieux vaut l'encadrer maintenant que réagir après une fuite.
- Cinq gestes suffisent : savoir, classer, limiter les accès, gérer la conservation, protéger l'essentiel.
- L'IA ne corrige pas tes données, elle s'en sert telles quelles : corrige à la source et fais le test de confiance avant de l'utiliser.
- Avant de coller quoi que ce soit dans l'IA, la méthode des crochets protège tes informations sensibles.
- Commence petit, cette semaine, avec une seule catégorie. La perfection peut attendre, l'inventaire non.
Pour continuer
Protéger ta vie privée avec l'IA
La méthode des crochets en détail, à la maison comme au travail.
L'IA au travail sans faux pas
Les réflexes pour utiliser l'IA au bureau en toute confiance.
La suite de ton cap
Tes données sont en ordre. Voyons comment utiliser l'IA au travail, sans faux pas.
Qui écrit ça?
Moi, c'est Annie
Ça fait 26 ans que je travaille en technologies, toujours proche du terrain et des équipes. L'IA, c'est ma passion la plus récente : je l'explore depuis juin 2025 et je partage mes découvertes ici, au fil de l'eau.